Co budete potřebovat
GnuPG, instalační soubor, jeho odpovídající .asc podpis, veřejný CH-J klíč a důvěryhodně získaný očekávaný otisk klíče.
Postup
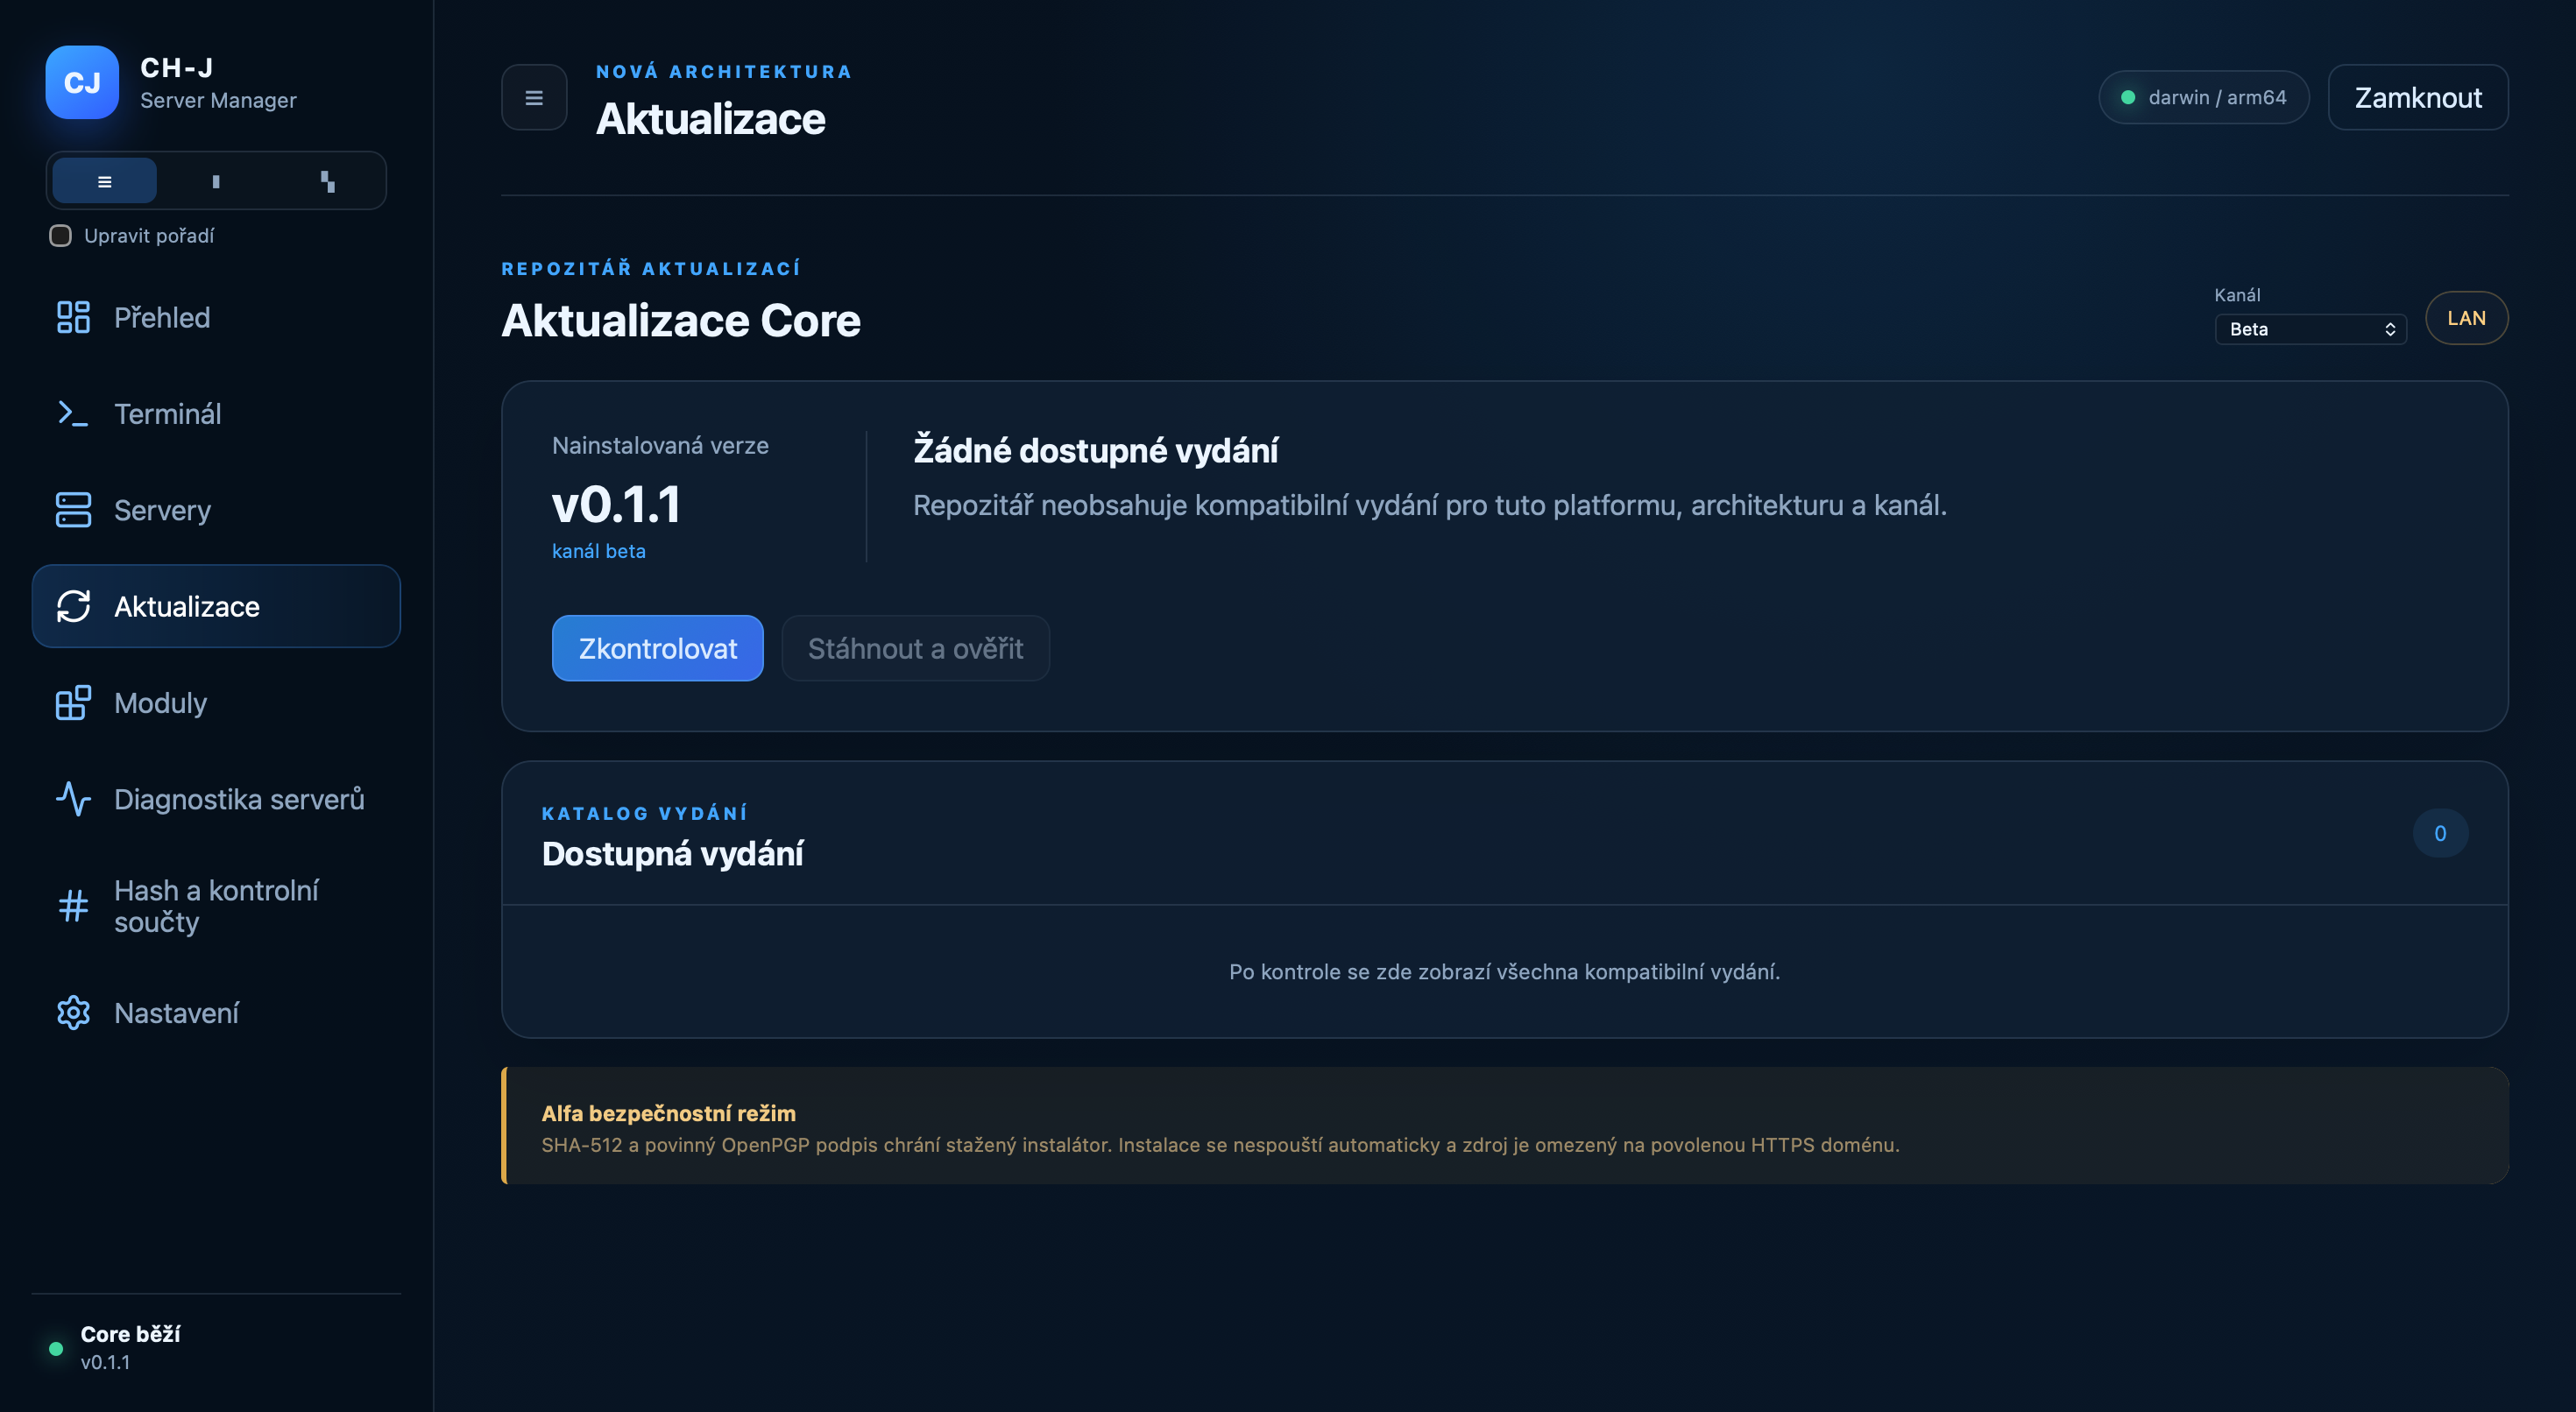
- Na stránce vydání vyberte správnou platformu. V podrobnostech stáhněte instalační soubor, odpovídající .asc podpis a veřejný podpisový klíč.
- Zobrazte otisk veřejného klíče příkazem níže. Porovnejte ho nezávislou důvěryhodnou cestou; samotný klíč stažený vedle souboru není důkaz jeho identity.
- Importujte ověřený klíč a spusťte gpg --verify s přesnými názvy podpisu a souboru. Zkontrolujte výsledek i identitu podepisujícího klíče.
- Porovnejte také úplný SHA-512 s katalogem. Při chybě podpisu či neshodě soubor nespouštějte.
Updater aplikace a repozitář APT — stávající klíč
pub (SC): 0D92 778A D8EC F85C 80E3 9248 48F2 433A D9CD F453sub (S): F3EA 1875 CBCF 63C8 9B2E D897 4402 8841 DE4E C7E4
Veřejný OpenPGP klíč · ch-j-signing-public.asc
gpg --show-keys --with-subkey-fingerprint ch-j-signing-public.asc
Podpis balíčků .deb při sestavení — nový samostatný klíč
pub (SC): BC75 DC9E 5757 88C7 4189 5E82 D7F2 C5F4 7535 F7D7sub (S): F503 5C4D 5F8E 139C 507B 00CA DEB3 6BB0 DE62 F640
Veřejný OpenPGP klíč · ch-j-deb-signing-public.asc
gpg --show-keys --with-subkey-fingerprint ch-j-deb-signing-public.asc
Veřejný OpenPGP klíč · Archiv vydání
gpg --show-keys --fingerprint ch-j-signing-public.asc
gpg --import ch-j-signing-public.asc
gpg --verify <file>.asc <file>
Stáhněte balíček i jeho soubor .asc z podrobností stejného vydání. Ověřte otisk veřejného klíče nezávislým důvěryhodným kanálem, importujte klíč a spusťte gpg --verify. Pak porovnejte celý SHA-512 s katalogem. Při chybě podpisu nebo neshodě soubor nespouštějte. Zástupný název <file> nahraďte skutečným názvem souboru.
Omezení a ověření výsledku
Platný podpis potvrzuje soubor vůči danému klíči; důvěra v klíč je samostatný krok. Nedůvěryhodný klíč nelze napravit pouze hlášením Good signature.
OpenPGP nenahrazuje podpis vydavatele Windows ani notarizaci Apple. Alpha balíčky mohou vyvolat upozornění operačního systému.
Dostupná jsou vývojová sestavení Alpha i Beta. Před použitím na důležitých systémech prověřte omezení konkrétních funkcí a zajistěte zálohy.